
Празнината
Преместването на Laravel приложение от лаптопа на сървър изисква наведнъж да се направят HTTPS, работниците, планировчикът, базата, Redis, защитата и архивите, а повечето ръководства спират преди архивите и възстановяването.
Инструменти за разработчици
Продукционна среда за едно Laravel приложение: автоматичен HTTPS, защитени nginx и PHP, опашка и планировчик, MySQL, Redis и криптирани архиви в Docker Compose, плюс Ansible playbook за нов сървър.
Очаквайте скоро
Още не е публикуван в магазина, затова няма връзка за покупка или изтегляне. PN Scripts не приема плащане за него тук.
Празнината
Преместването на Laravel приложение от лаптопа на сървър изисква наведнъж да се направят HTTPS, работниците, планировчикът, базата, Redis, защитата и архивите, а повечето ръководства спират преди архивите и възстановяването.
Какво представлява
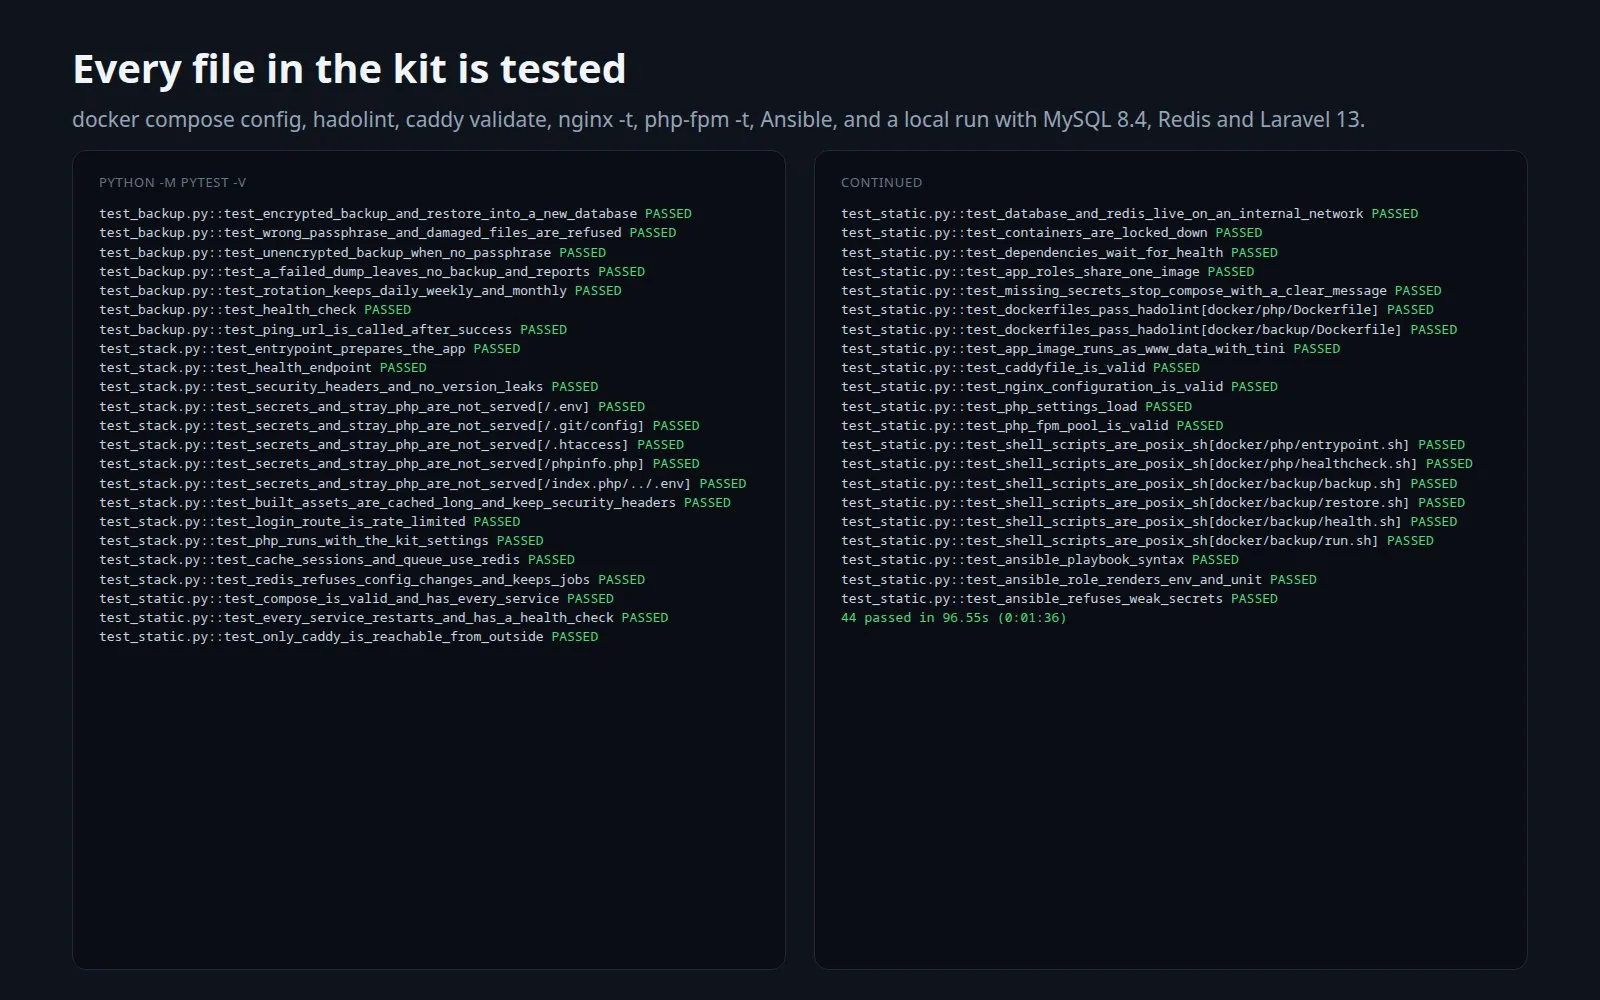
Berthwell дава един тестван набор от файлове за Compose, контейнерите и сървъра, който покрива HTTPS, работниците, базите, защитата и криптираните архиви с възстановяване, за един сървър.
Как се използва
Защитен Laravel сървър с архиви за един следобед, с вече проверено възстановяване.
За Laravel разработчиците и малките агенции, които сами хостват приложенията си, Berthwell е продукционна среда, която могат да прочетат, променят и на която да разчитат, без контролен панел и абонамент за платформа.
Използвайте го когато
Направено за
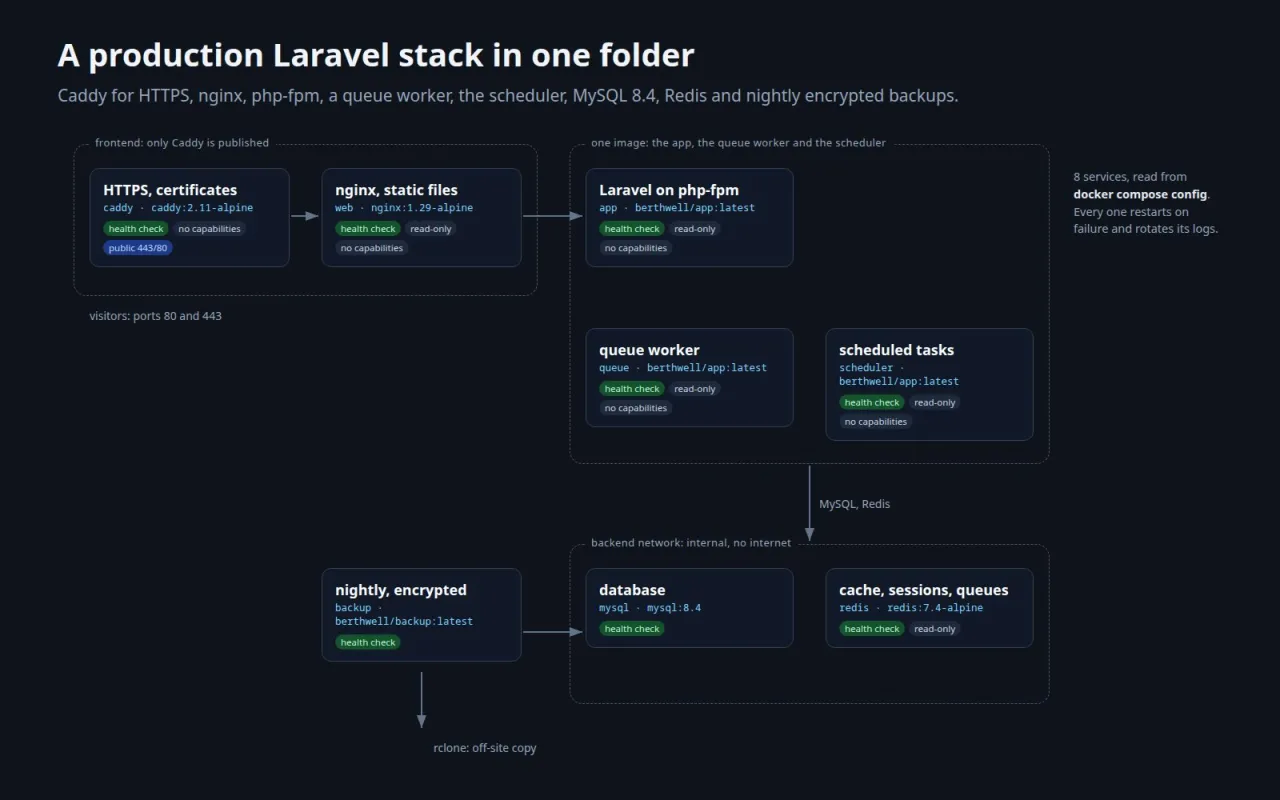
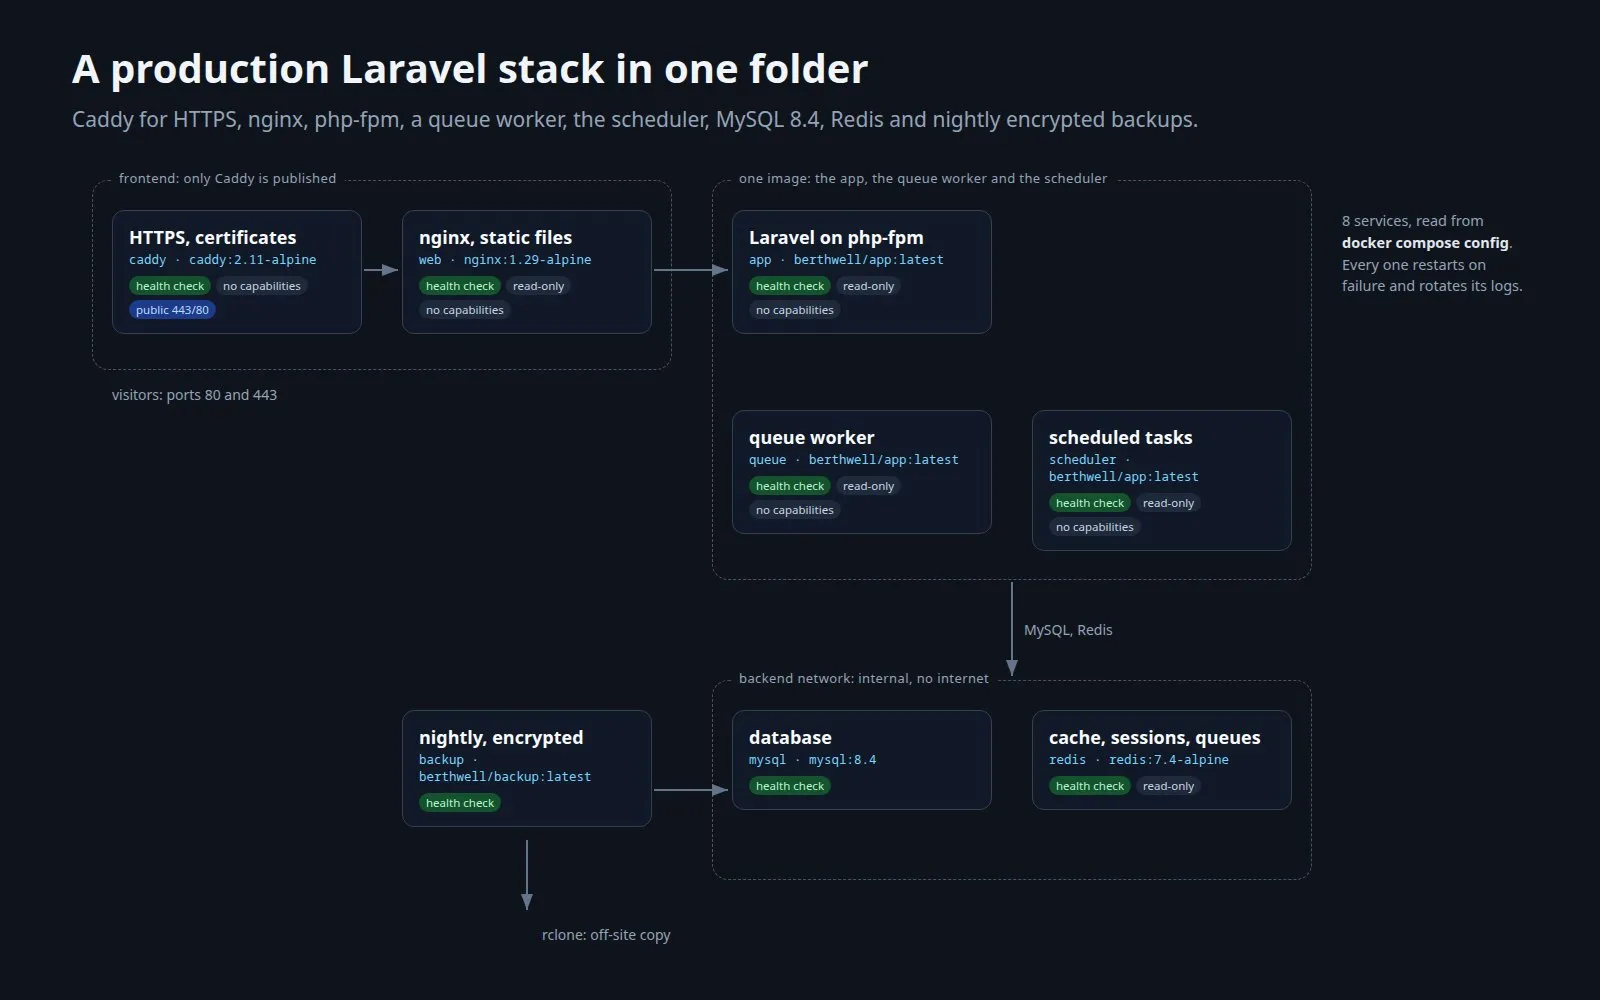
Caddy, nginx, php-fpm, работник за опашката, планировчик, MySQL 8.4, Redis и услуга за архиви в един compose.yml. Услугите тръгват подред, след като предишната е здрава, рестартират се при грешка и въртят логовете си. Образът на приложението се изгражда на етапи без пакети за разработка и върви като www-data под tini.
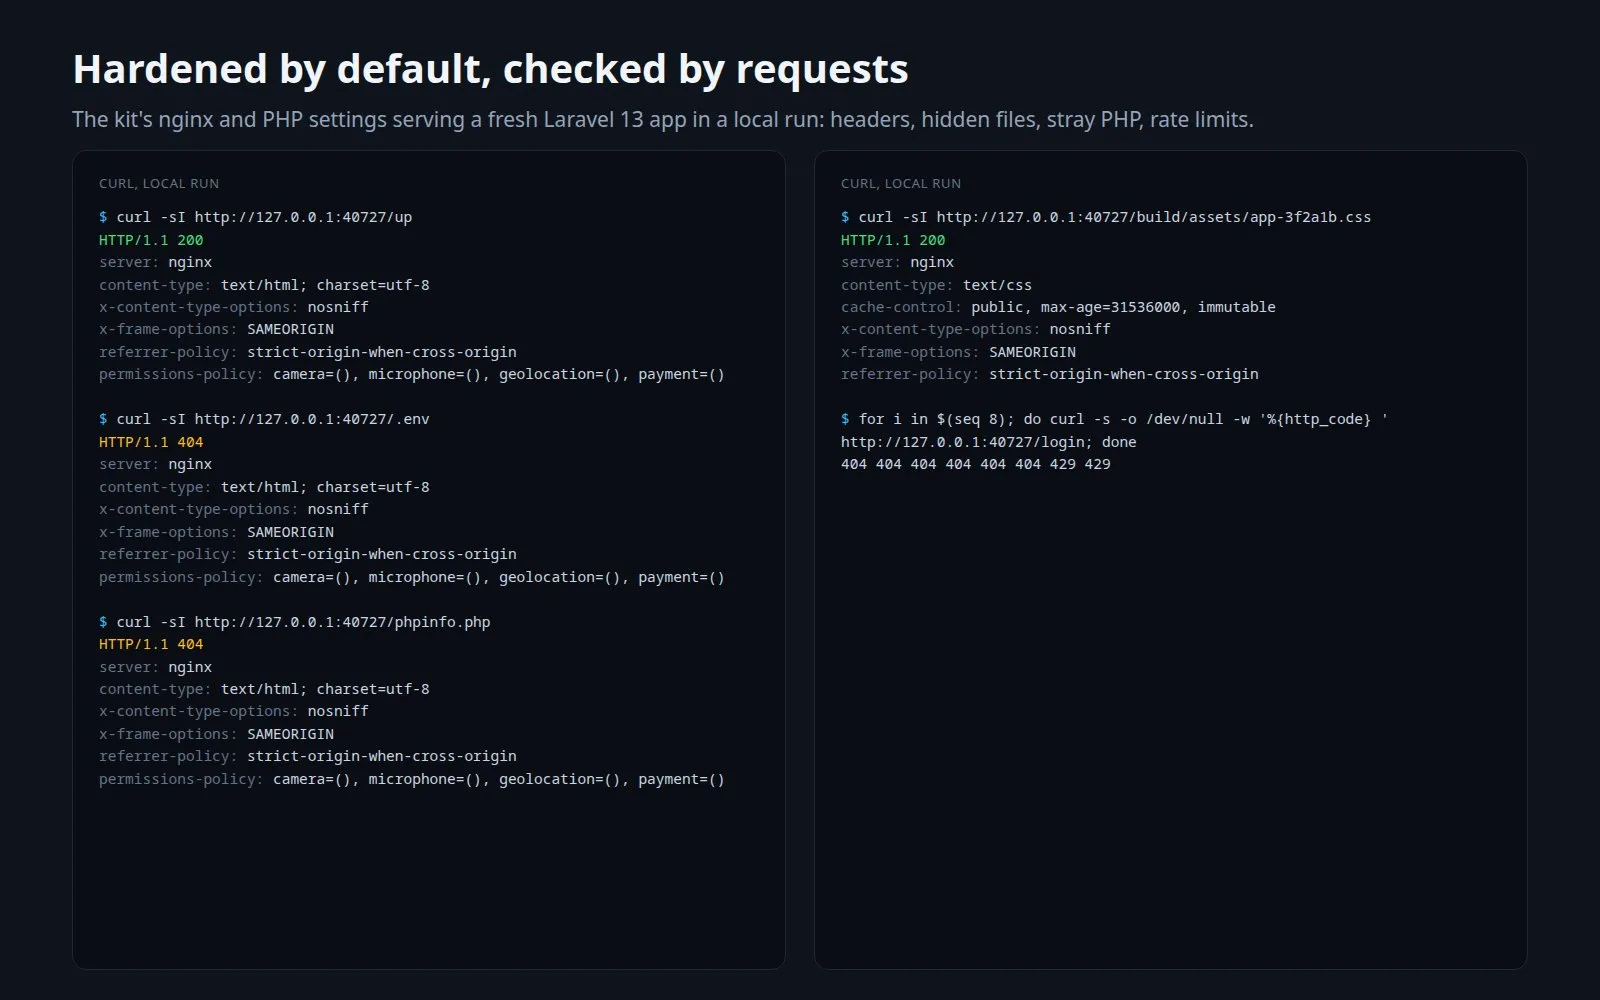
Портове публикува само Caddy; MySQL и Redis са в мрежа без интернет. Контейнерите са само за четене, където е възможно, и са без Linux права. nginx скрива файловете с точка и излишните PHP файлове и ограничава заявките към входа; PHP никога не показва грешки; Redis иска парола и никога не изхвърля задачи от опашката.
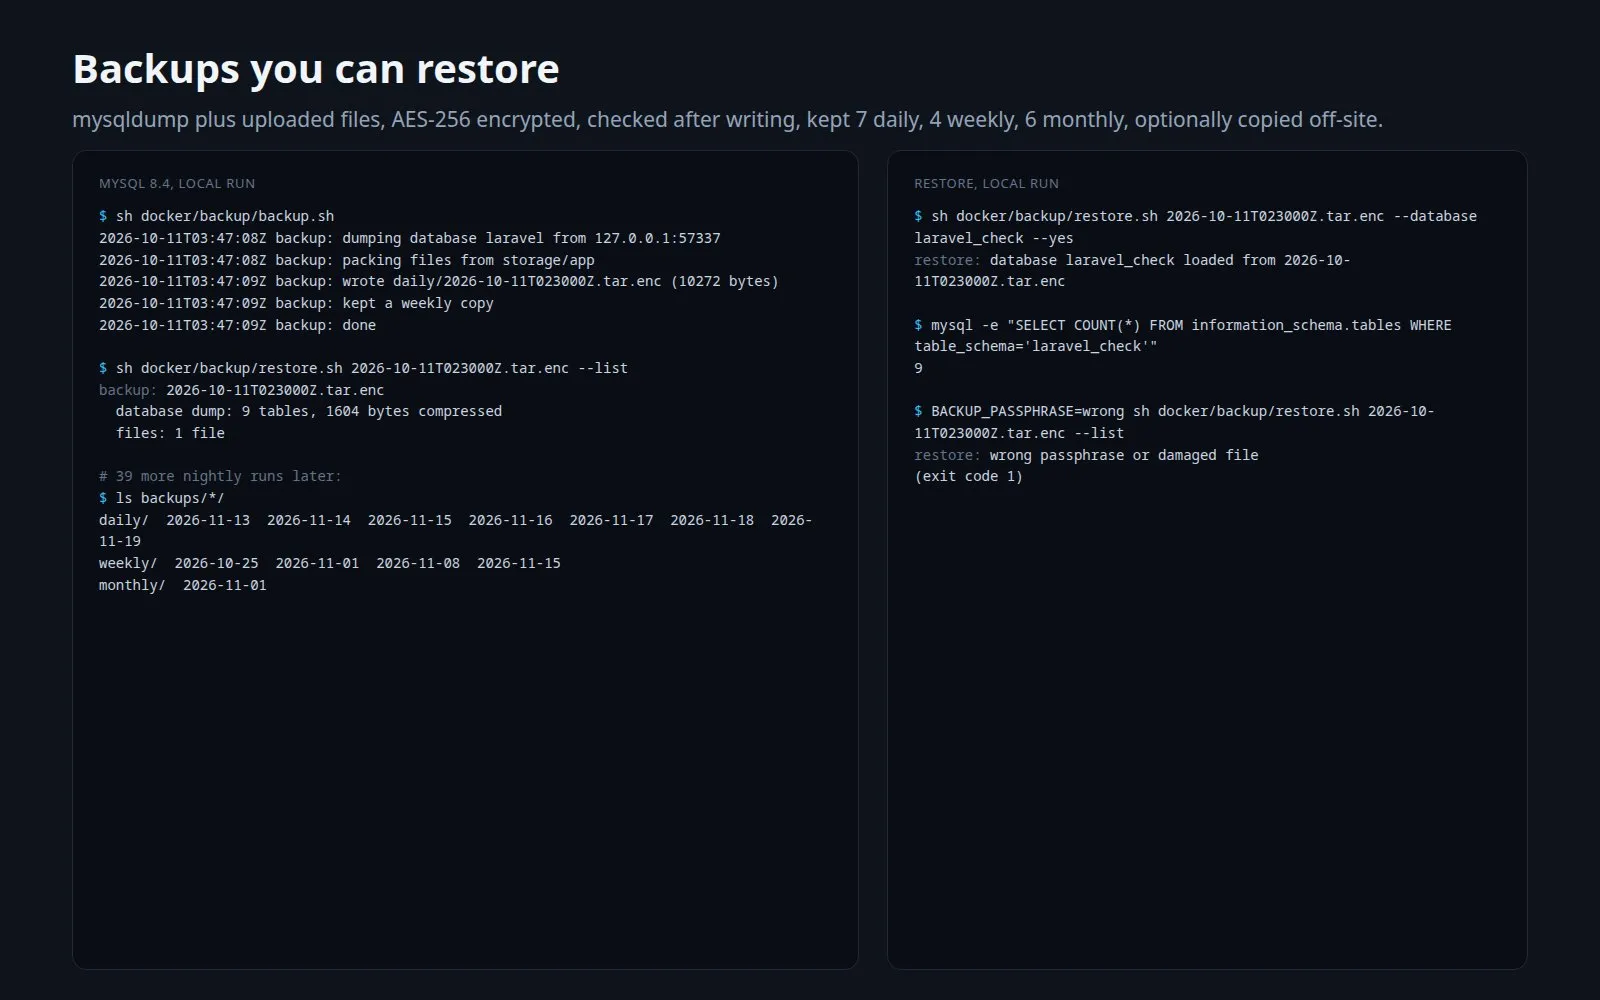
Всяка нощ базата и качените файлове се архивират, криптират с AES-256, прочитат обратно и получават контролна сума, после се пазят като дневни, седмични и месечни копия и по желание се копират извън сървъра с rclone. Скриптът за възстановяване показва, проверява и зарежда архив в нова база, а контейнерът става нездрав, ако архивите спрат.
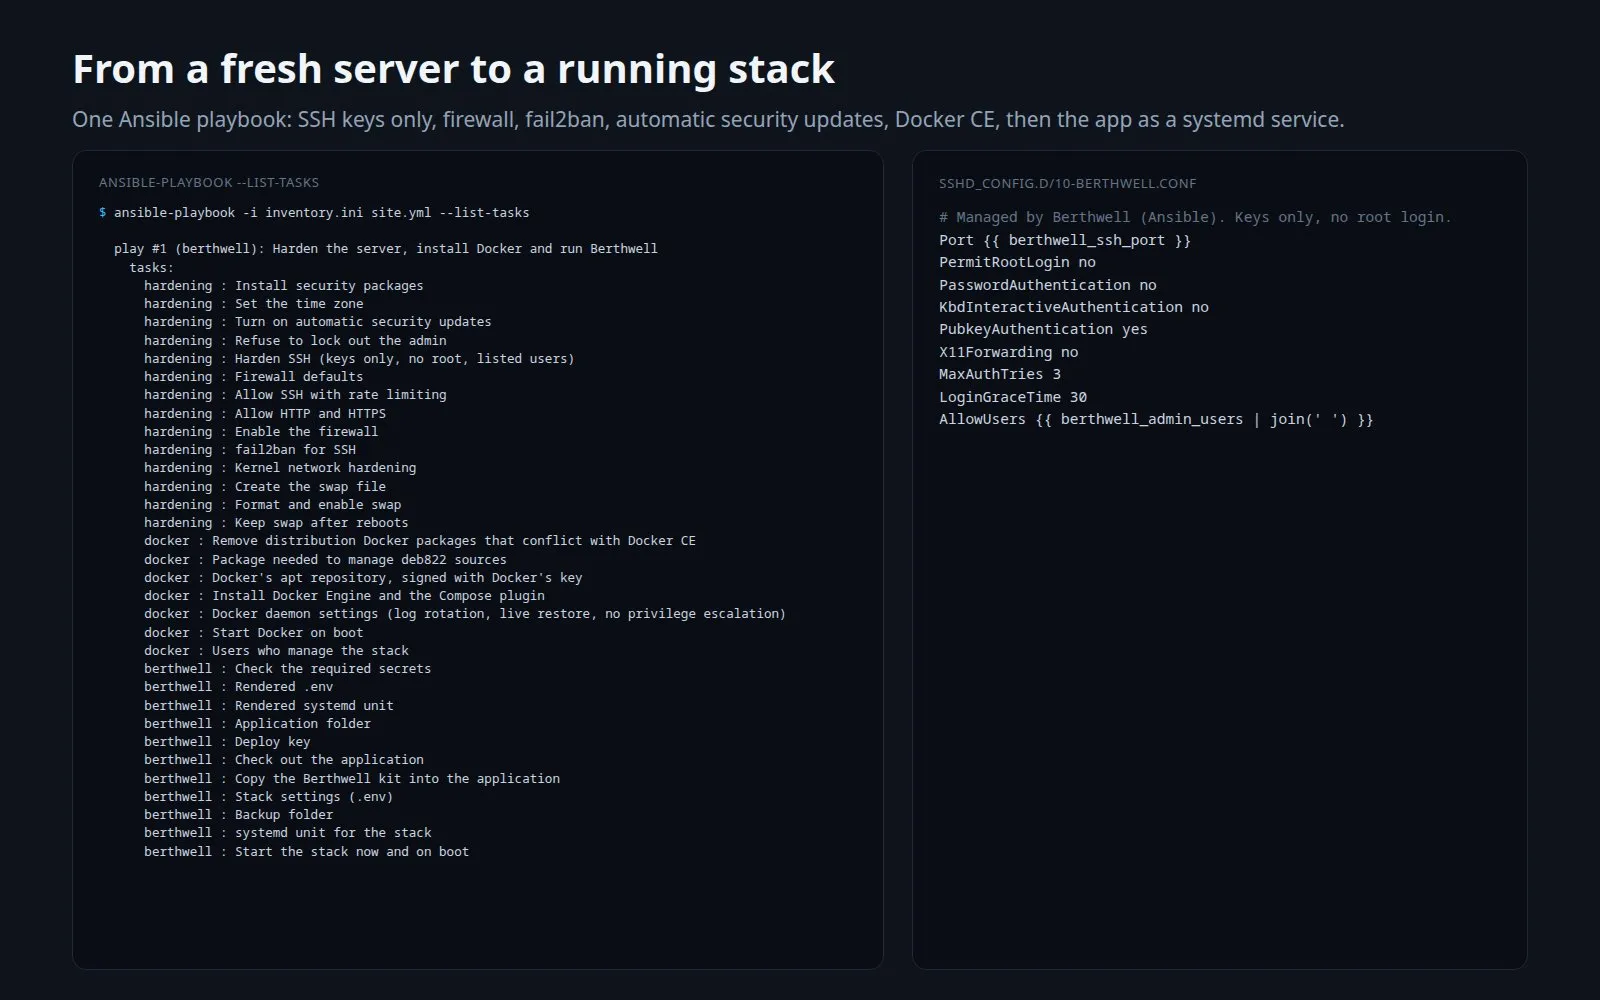
Ansible playbook-ът разрешава SSH само с ключове, настройва UFW, fail2ban, автоматични обновления за сигурност, защита на ядрото и swap, инсталира Docker CE от хранилището на Docker, изтегля приложението ви, записва настройките и пуска средата като systemd услуга.
Файлът не можа да се зареди.
Файлът не можа да се зареди.
Файлът не можа да се зареди.
Файлът не можа да се зареди.
Файлът не можа да се зареди.
1 от 5
| Платформа или среда | Поддържани версии | Тествано до |
|---|---|---|
| Laravel | 11 или по-нова | 13 (local run) |
| Docker Compose | 5.6 или по-нова | 5.6 (config validation only) |
| ansible-core | 2.21 или по-нова | 2.21.5 (syntax and role rendering) |
Продуктът е завършен и тестван. Още не се продава; тази страница ще посочи откъде да го вземете, когато започне.
Очаквайте скоро
Още не е публикуван в магазина, затова няма връзка за покупка или изтегляне. PN Scripts не приема плащане за него тук.